Voyez chaque porte que votre infrastructure laisse ouverte.
Périmètre révèle tout ce que votre organisation expose sur Internet, même ce que plus personne ne surveille. Il vous montre où un attaquant frapperait en premier, et comment fermer la porte.
De vos domaines à tout ce que vous exposez, et aux moyens de le protéger.
Partez de ce que vous connaissez
Vos domaines suffisent. Périmètre révèle ce que vous avez vraiment en ligne, shadow IT compris : le serveur de test oublié, le site monté par une agence.
Des correctifs, pas seulement des alertes
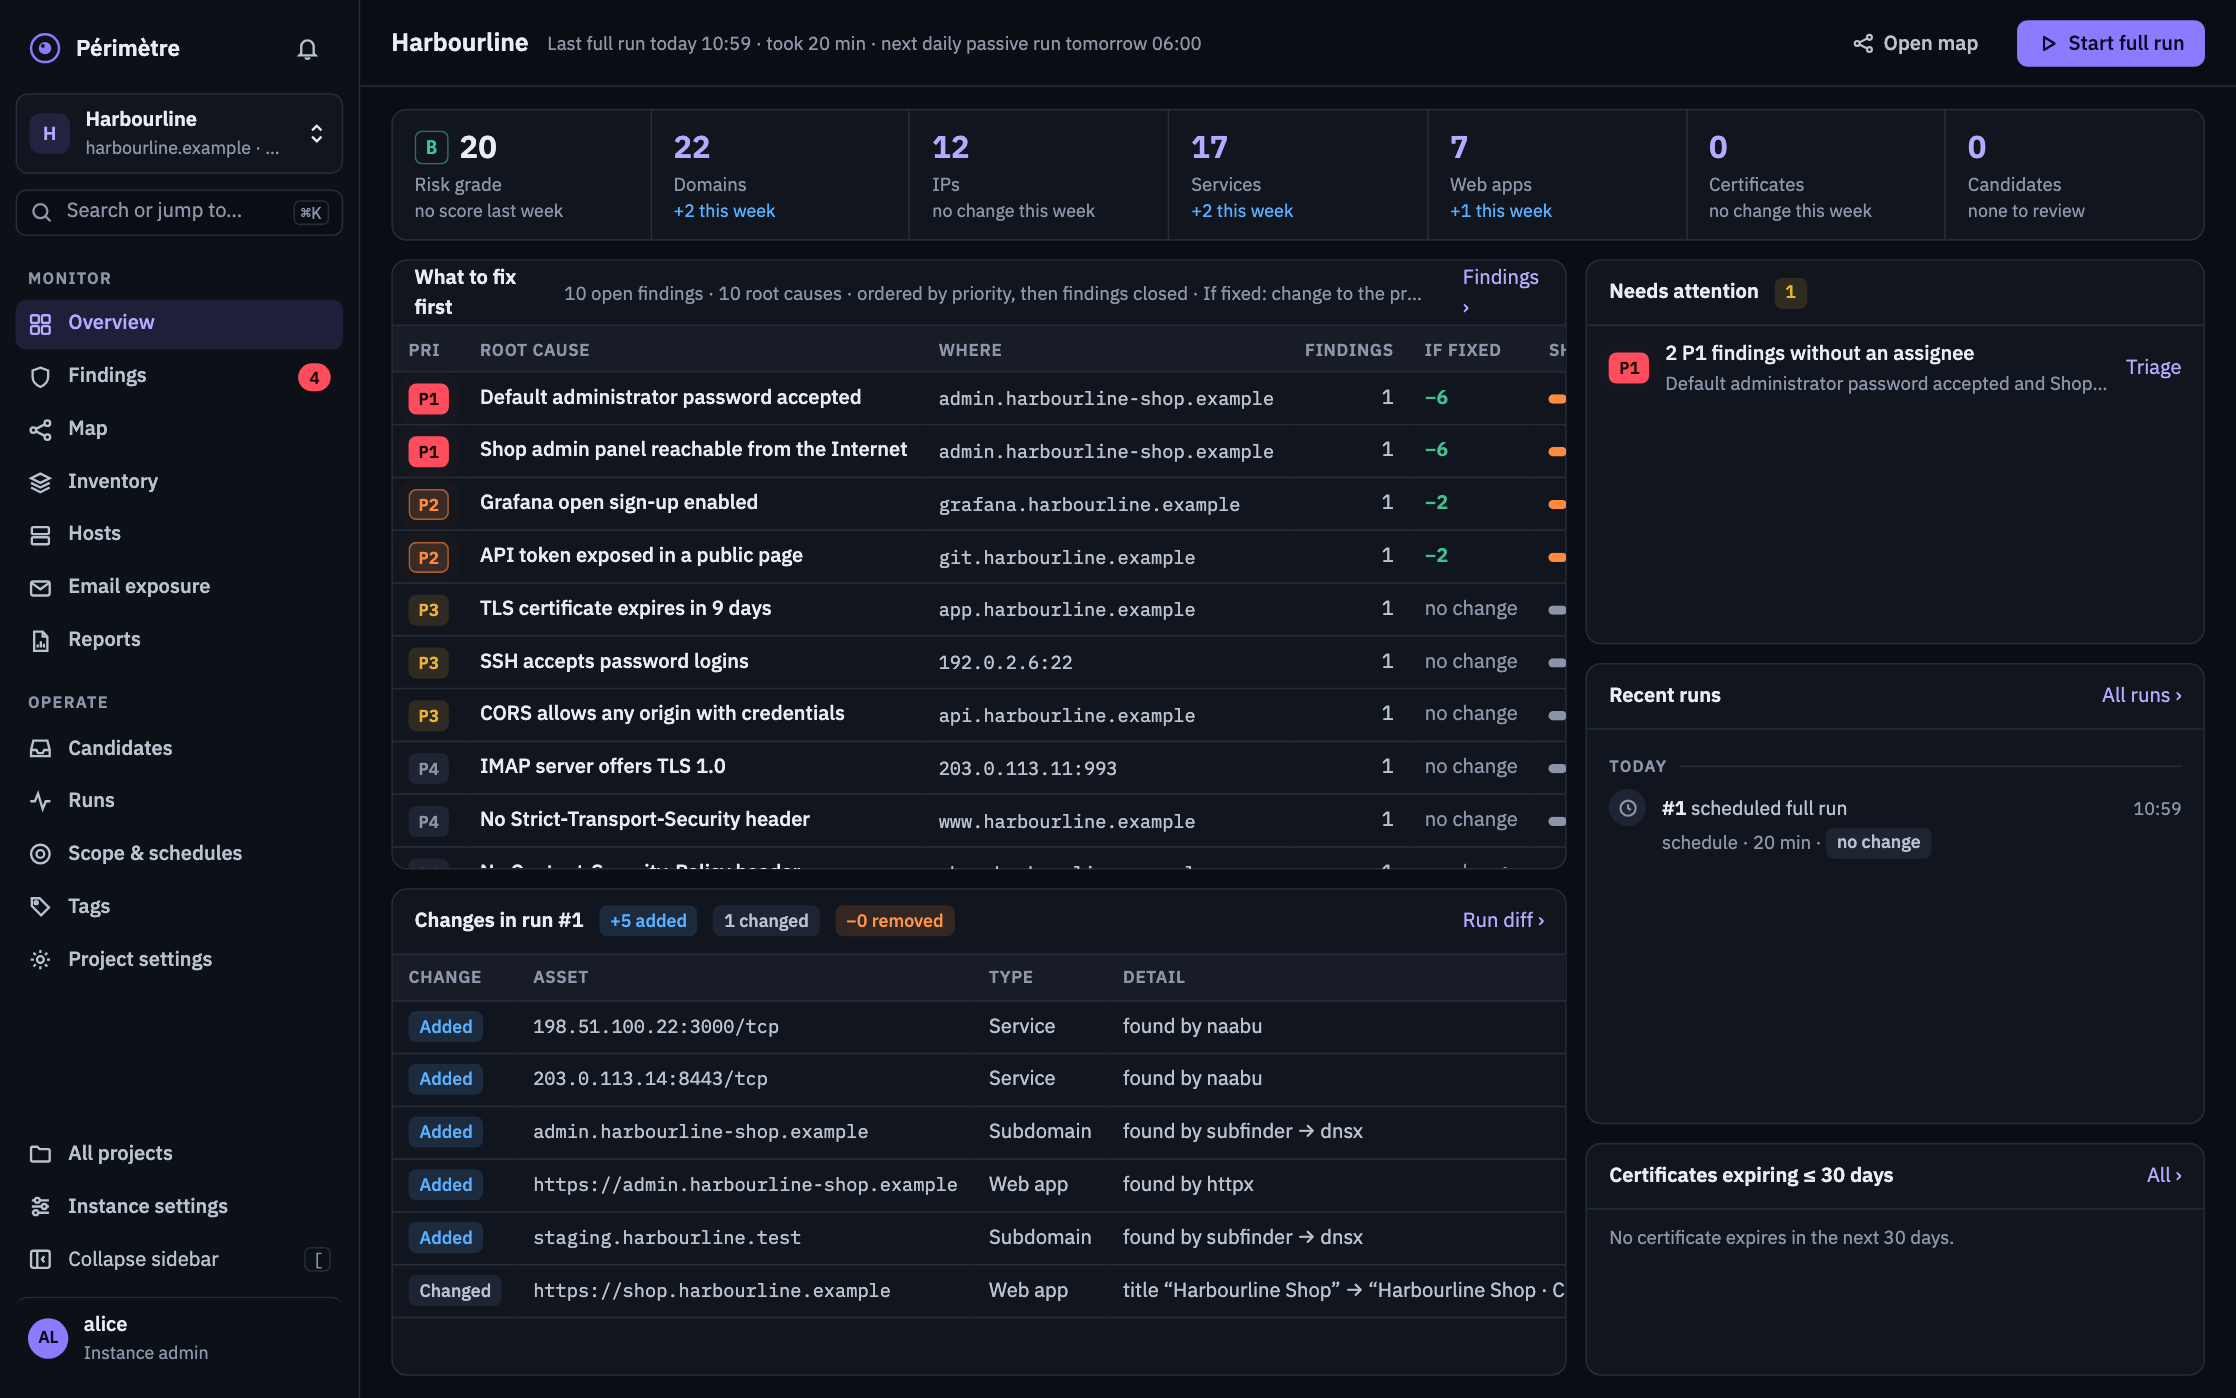
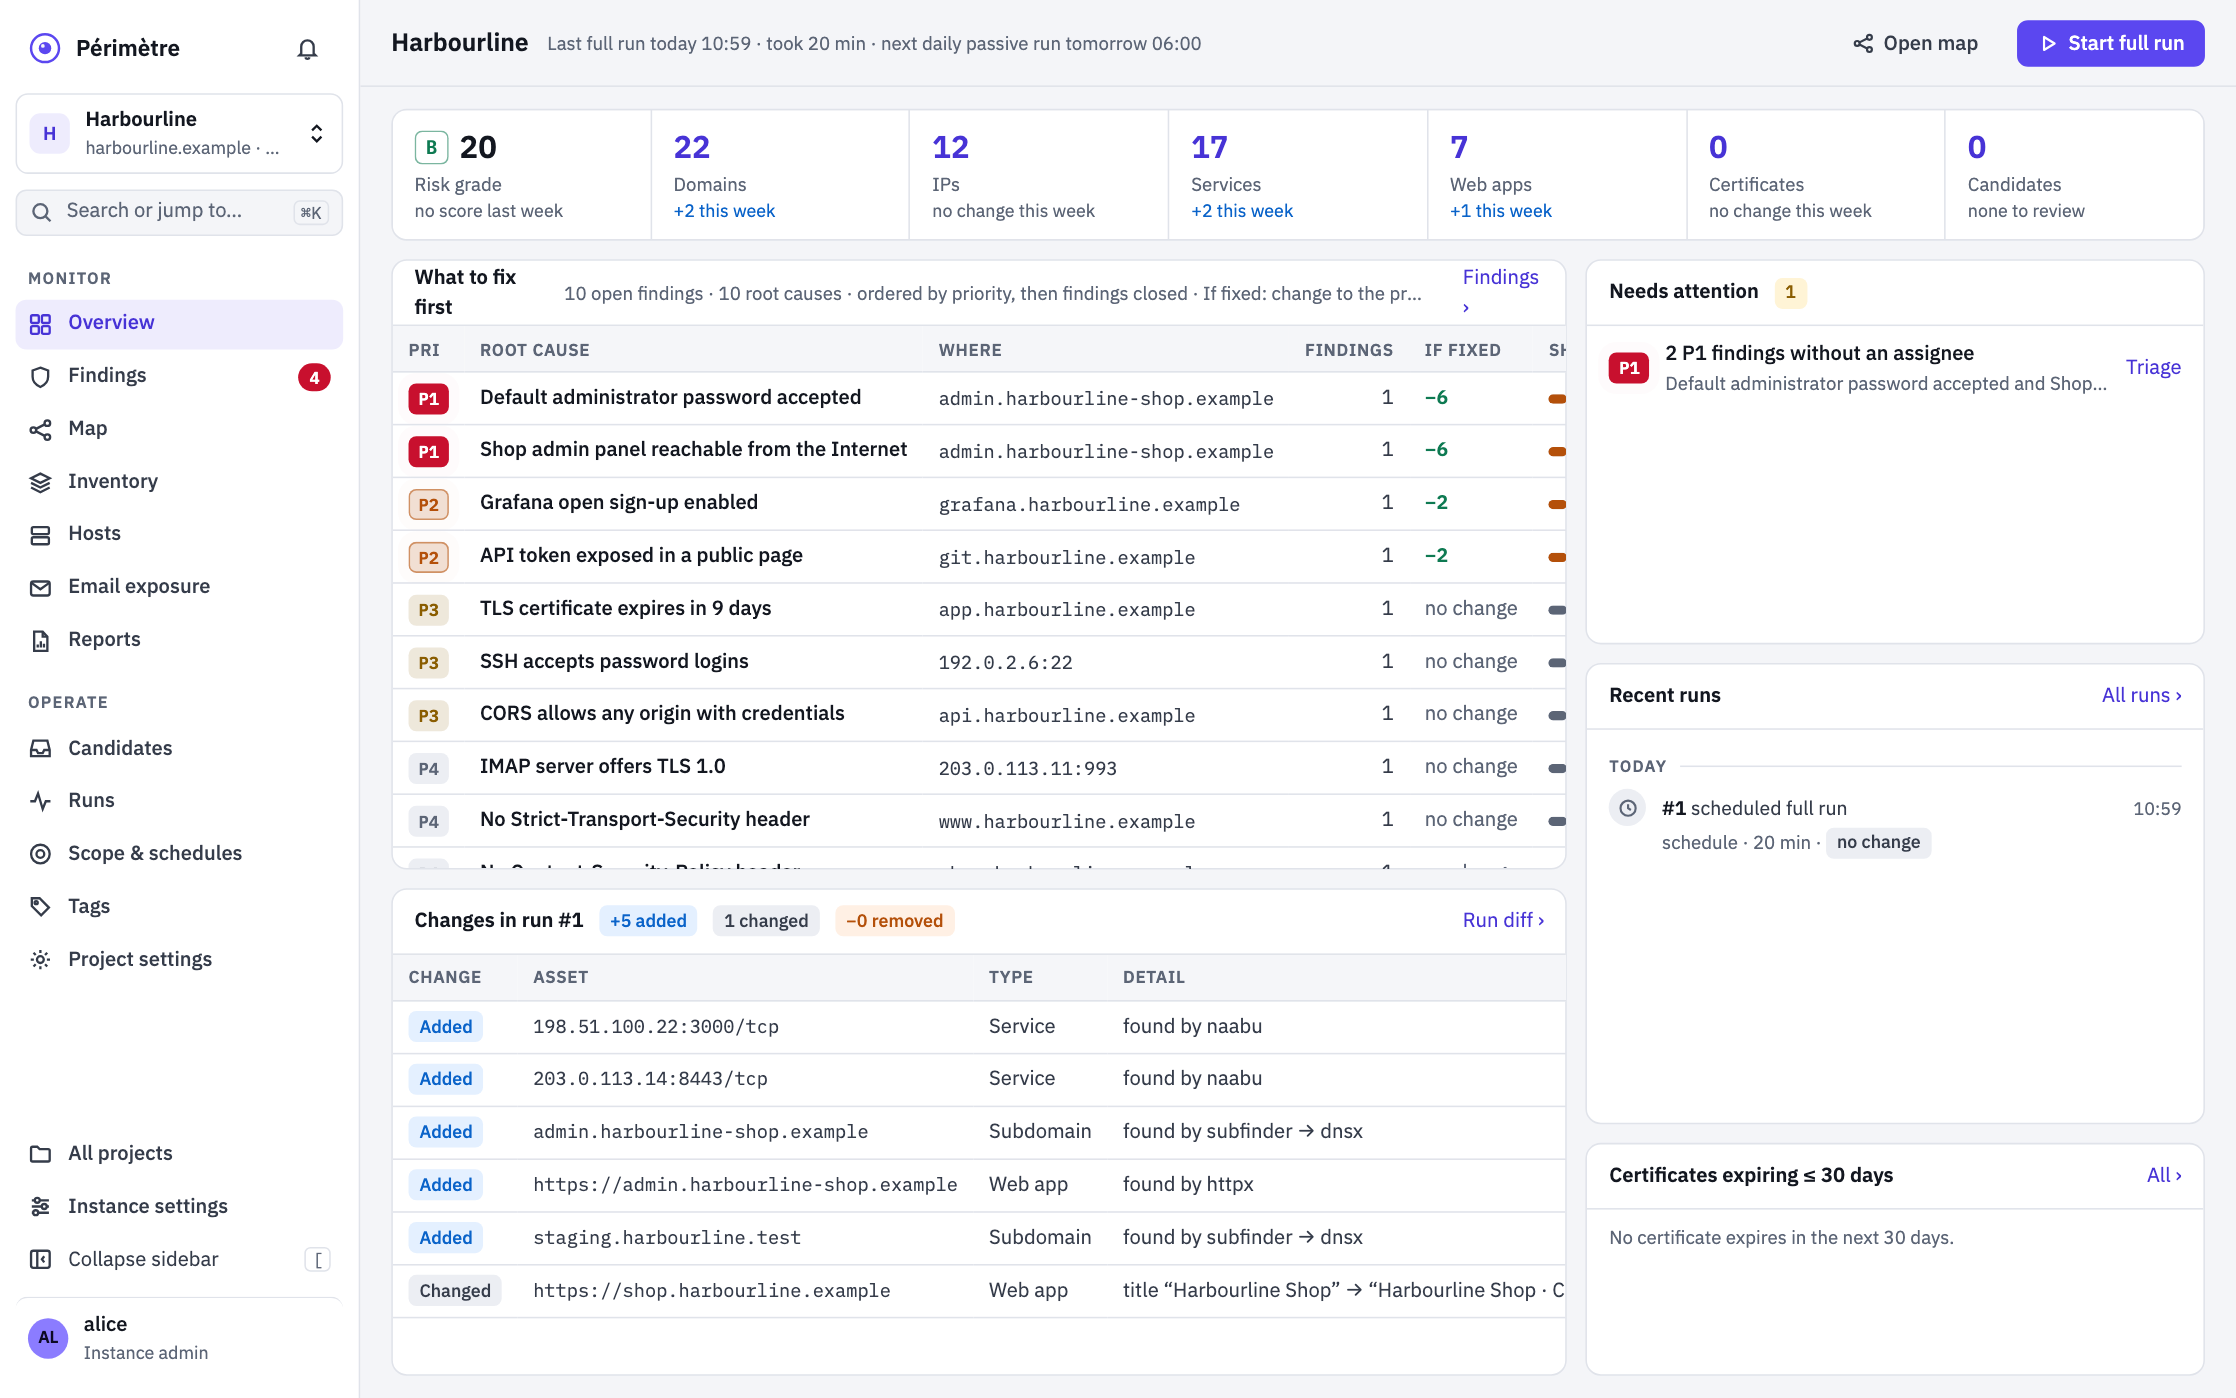
Pour chaque vulnérabilité, Périmètre dit ce qui est en jeu et comment corriger, le plus urgent d’abord. Il revérifie après correction, et à chaque nouvelle CVE.
Alertes et rapports
Les alertes qui comptent par e-mail, Teams ou Telegram, et des rapports hebdomadaires ou mensuels clairs pour la direction.
Votre assistant IA à vos côtés
Connectez Claude ou un autre assistant : il parcourt votre carte et vos vulnérabilités, les explique et vous aide à prioriser.
Sécurisez aussi Microsoft 365
Microsoft 365 est une surface d’attaque à part entière, et la grande oubliée. Connectez votre tenant en lecture seule : MFA, administrateurs, invités, applications et transferts de mails sont vérifiés selon les référentiels CISA et CIS.
Un agent en option
Périmètre travaille depuis l’extérieur, sans rien installer. Ajoutez l’agent en lecture seule où vous le souhaitez pour voir ce qu’aucun scan externe ne voit : services réels, paquets vulnérables, pare-feu.
Un score de risque clair, pour chaque actif.
Chaque actif reçoit un score de 0 à 100 et une note de A à F : vous savez tout de suite par où commencer. Chaque point s’appuie sur une vulnérabilité que vous pouvez consulter, avec des pondérations fixes et documentées. Pas de boîte noire, et une réponse claire le jour où votre direction vous demande à quel point vous êtes exposés.
- Les vulnérabilités déjà exploitées, susceptibles de l’être (EPSS) ou en retard pèsent davantage
- Une page de connexion accessible ou un nom visible dans les journaux de certificats ajoute des points
- Vos actifs critiques comptent ×1,5 : il suffit de les marquer
- Voyez combien vous gagnez en corrigeant une cause
Score de risque
Comment il est calculé ›Conçu pour le quotidien des équipes sécurité.
Toute l’équipe partage la même vision : ce qui a changé depuis le dernier scan, ce qu’il faut corriger en premier et qui s’en charge. Fini les tableurs et les vulnérabilités oubliées au fond d’une boîte mail.
Des prix simples, toutes les fonctionnalités incluses.
Vous ne payez que vos actifs : les noms d’hôte et les adresses IP publics de votre périmètre. Ports, applications web, certificats, candidats, tiers et agents ne sont pas facturés. Utilisateurs illimités, quelle que soit l’offre.
Starter
149 € / mois
ou 1 490 € par an, 2 mois offerts
- Jusqu’à 50 actifs
- 1 projet
- Utilisateurs illimités
Team
449 € / mois
ou 4 490 € par an, 2 mois offerts
- Jusqu’à 200 actifs
- 5 projets
- Utilisateurs illimités
Business
1 190 € / mois
ou 11 900 € par an, 2 mois offerts
- Jusqu’à 600 actifs
- Projets illimités
- Utilisateurs illimités
Entreprise et sur site
Plus de 600 actifs, ou Périmètre installé sur vos propres serveurs. Sur devis.
Chaque offre comprend
- La carte isométrique et l’inventaire des actifs
- Les contrôles de vulnérabilités, les nouveaux tests à chaque CVE et le score de risque
- Le connecteur Microsoft 365 en lecture seule
- Les alertes par e-mail, Teams et Telegram, les rapports planifiés
- L’agent en option, en lecture seule
- Le serveur MCP pour les assistants IA
Offre de lancement : 30 % de remise la première année pour toute inscription sur la liste d’attente avant l’ouverture.
Actifs supplémentaires : 100 € par mois pour chaque tranche de 50. Prix en euros, hors TVA.
Envie d’un accès anticipé ?
Écrivez-nous, nous vous préviendrons dès que Périmètre ouvrira à de nouvelles équipes.
ou écrivez à waitlist@perimetre.app